
Un site WordPress exposé aux attaques finit souvent par perdre du trafic, de la crédibilité et des revenus. Les pirates ciblent autant les petites vitrines que les boutiques e‑commerce, en exploitant les mêmes failles recurrentes. La bonne nouvelle : une stratégie de sécurité WordPress structurée réduit fortement les risques et limite l’impact en cas d’incident.
Entre configuration serveur, mise à jour du cœur WordPress, gestion des extensions et protection des données, chaque détail compte. En suivant une méthode claire, avec des outils adaptés et des habitudes rigoureuses, un site reste stable, performant et bien positionné dans les moteurs de recherche.
| Élément clé | Synthèse rapide |
| Mises à jour 🔄 | Maintenir WordPress, thèmes et plugins à jour réduit les failles exploitables. |
| Sécurité des accès 🔐 | Utiliser des mots de passe forts et activer l’authentification à deux facteurs. |
| Plugins de sécurité 🛡️ | Installer un outil de protection pour filtrer les attaques et surveiller le site. |
| Sauvegardes 💾 | Programmer des sauvegardes régulières pour restaurer rapidement le site. |
| Durcissement du site 🔍 | Limiter l’accès au tableau de bord, bloquer les tentatives suspectes et protéger les fichiers sensibles. |
Source : Sucuri – Annual Website Threat Research Report / WPScan Vulnerability Database
Pourquoi la sécurité WordPress influence directement la performance et le SEO
La sécurité WordPress ne se limite pas à bloquer des pirates. Elle conditionne la réputation du domaine, la confiance des visiteurs et la visibilité sur Google. Un site compromis génère des erreurs, des redirections douteuses, des contenus frauduleux et des alertes de navigateur. Ces signaux nuisent au référencement naturel et dégradent la conversion.
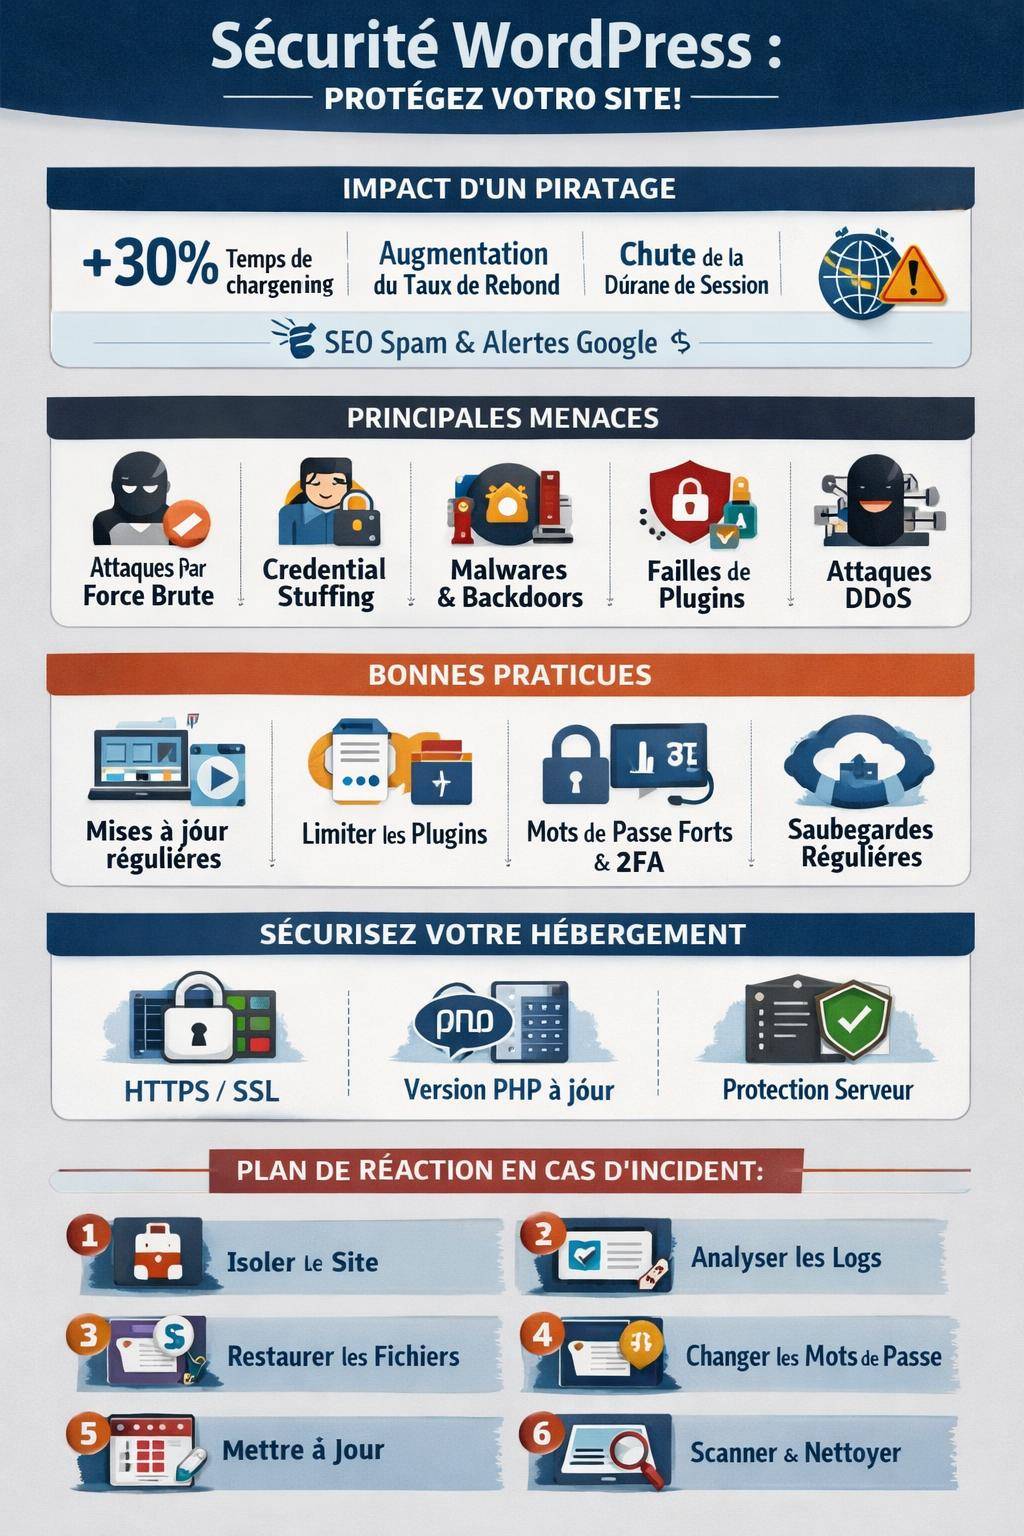
Lorsqu’un site WordPress subit une attaque, le temps de chargement augmente, le taux de rebond grimpe et la durée moyenne de session s’effondre. Ces indicateurs comportementaux pèsent lourd dans l’algorithme de classement. Préserver l’intégrité du site revient donc à protéger sa stratégie SEO, ses formulaires de contact et ses tunnels de vente.
La sécurité joue aussi sur la conformité légale. Une base de données WordPress exposée entraîne des fuites de données personnelles. Les obligations RGPD entrent alors en jeu. Un plan de protection solide anticipe ce risque, tout en renforçant l’image professionnelle et la fidélité des clients.
« Un site WordPress sécurisé rassure les utilisateurs, facilite le référencement et limite les interruptions de service. La cybersécurité devient un pilier de l’expérience en ligne. »
Comprendre les menaces courantes qui ciblent un site WordPress
WordPress alimente une part majeure des sites web. Cette popularité attire les cybercriminels, qui automatisent leurs attaques. Identifier les menaces les plus fréquentes aide à bâtir une stratégie robuste et cohérente, plutôt que de réagir dans l’urgence après un piratage.
Attaques par force brute et vol d’identifiants
Les attaques par force brute consistent à tester des combinaisons d’identifiants et de mots de passe sur la page de connexion /wp-admin. Les robots ajoutent souvent des variantes d’« admin », du nom de domaine ou de l’adresse e‑mail principale. Dès qu’une combinaison fonctionne, l’attaquant prend le contrôle du tableau de bord WordPress.
Une autre variante repose sur le credential stuffing. Des identifiants volés sur d’autres services en ligne sont réutilisés pour tenter d’entrer dans WordPress. Si le même mot de passe est utilisé partout, l’accès devient trivial. D’où l’intérêt d’un mot de passe unique et d’une authentification forte.
Injection de code malveillant (malware, backdoors, SEO spam)
Une fois à l’intérieur, les attaquants n’agissent pas toujours de manière visible. Ils injectent des malwares dans les fichiers du thème, dans les plugins ou dans le dossier uploads. Ces scripts ouvrent des portes dérobées (backdoors), permettent l’envoi de spam ou redirigent les visiteurs vers des sites douteux.
Le SEO spam est particulièrement insidieux : des pages cachées ou des liens sortants frauduleux sont ajoutés dans le contenu. Les moteurs de recherche repèrent alors des thématiques incohérentes, signalent le site comme compromis et déclassent progressivement les pages légitimes.
Exploitation de failles dans les thèmes et extensions
Chaque thème ou plugin installé sur WordPress introduit un nouveau périmètre de sécurité. Une vulnérabilité dans une extension de formulaire, un constructeur de page ou une galerie d’images ouvre un point d’entrée à distance. Les failles de type XSS, SQL injection ou RCE permettent parfois d’exécuter du code arbitraire sur le serveur.
Les attaques ne ciblent pas seulement les outils obscurs. Des failles sont régulièrement publiées sur des plugins très utilisés. Les robots scrutent les sites à la recherche de versions précises vulnérables. Une politique de mise à jour, associée à un nettoyage régulier des plugins inutiles, réduit fortement ce vecteur d’attaque.
Attaques DDoS et saturation des ressources
Les attaques par déni de service distribué (DDoS) visent à saturer le serveur d’hébergement. Des milliers de requêtes simultanées sont envoyées depuis un réseau de machines compromises. Le site devient lent, puis indisponible. Même si les données ne sont pas volées, l’impact sur l’image de marque et le chiffre d’affaires reste concret.
Une bonne configuration de cache, l’utilisation d’un CDN et un filtrage en amont limitent les effets de ce type d’attaque. La collaboration avec l’hébergeur joue un rôle central pour renforcer la couche réseau en amont de WordPress.
Renforcer les bases : mises à jour, thèmes et plugins WordPress
La première barrière de sécurité WordPress repose sur la qualité de la maintenance. Un site à jour, épuré d’extensions inutiles, limite considérablement les failles disponibles pour un attaquant. Cette hygiène technique reste le socle sur lequel viennent se greffer les outils plus avancés.
Mises à jour WordPress, thèmes et extensions
Le cœur de WordPress évolue régulièrement. Chaque nouvelle version corrige des bugs, améliore les performances et comble des vulnérabilités. Reporter indéfiniment les mises à jour laisse le site exposé à des failles publiques, déjà analysées par les pirates.
Le même principe s’applique aux thèmes et plugins installés. Les développeurs sérieux publient des correctifs dès qu’une faille est détectée. Un tableau de bord rempli d’alertes de mise à jour traduit un risque latent. Une routine hebdomadaire de maintenance réduit ce retard et maintient un niveau de sécurité cohérent.
Limiter et auditer régulièrement les plugins
Chaque plugin ajoute du code, des requêtes SQL et parfois des scripts côté client. Plus la pile d’extensions est lourde, plus la surface d’attaque augmente. Une démarche prudente consiste à limiter les plugins au strict nécessaire, puis à auditer régulièrement la liste installée.
Les critères à surveiller sont simples :
- fréquence des mises à jour ;
- compatibilité annoncée avec la version actuelle de WordPress ;
- réputation de l’éditeur et volume d’installations actives ;
- présence de support et de changelog détaillé.
Les plugins abandonnés ou redondants méritent une désinstallation propre. Cette démarche améliore la sécurité, mais aussi les performances globales du site.
Choisir des thèmes fiables et maîtriser les thèmes enfant
Le choix du thème influence la sécurité. Un thème premium maintenu activement ou un thème du répertoire officiel WordPress offre en général un socle plus stable qu’un thème récupéré sur une source douteuse. Les thèmes piratés embarquent souvent des scripts malveillants ou des liens masqués.
Pour personnaliser un thème sans perdre les correctifs de sécurité, un thème enfant fournit un cadre propre. Les modifications se concentrent dans un sous-thème dédié, tandis que le thème parent continue à recevoir ses mises à jour. Cette architecture conserve une bonne sécurité tout en permettant une identité graphique avancée.
Durcir l’accès au tableau de bord : identifiants, 2FA et zone d’admin
L’interface d’administration WordPress représente une cible prioritaire. Un accès frauduleux à ce niveau offre un contrôle quasi total du site. Un ensemble de mesures simples mais rigoureuses ferme progressivement la porte aux tentatives d’intrusion.
Politiques de mots de passe robustes et gestion des comptes
Un mot de passe solide repose sur une longueur confortable, des caractères variés et l’absence de logique prévisible. L’usage d’un gestionnaire de mots de passe facilite la création et la mémorisation de combinaisons complexes. L’objectif reste clair : rendre une attaque par force brute trop coûteuse en temps.
La gestion des rôles WordPress demande la même attention. Accorder systématiquement le rôle d’administrateur crée une exposition inutile. Les rôles Éditeur, Auteur ou Contributeur offrent des niveaux d’accès adaptés sans ouvrir les réglages critiques. Les comptes inactifs ou inconnus doivent être supprimés ou rétrogradés.
Authentification à deux facteurs (2FA)
L’authentification à deux facteurs ajoute une couche au‑delà du mot de passe. L’utilisateur saisit son identifiant puis confirme sa connexion via une application mobile, un code temporaire ou une clé physique. Même en cas de fuite d’identifiants, l’attaquant reste bloqué sans ce second facteur.
Plusieurs extensions WordPress intègrent la 2FA à la page de connexion. Ce mécanisme reste particulièrement pertinent pour les comptes administrateurs, les comptes d’édition et les accès au support technique.
Limiter les tentatives de connexion et masquer certains points d’entrée
La limitation du nombre de tentatives de connexion par adresse IP réduit l’efficacité des attaques par force brute. Après quelques essais infructueux, l’adresse est temporairement bloquée. Un plugin de sécurité ou une règle sur le serveur Apache/Nginx gère ce verrou.
Changer l’URL de connexion par défaut forment une mesure complémentaire. Au lieu de cibler /wp-login.php, les robots tombent sur une URL inexistante ou protégée. Ce type de réglage ne remplace pas les autres protections, mais réduit le bruit de fond des attaques automatisées.
Configurer correctement l’hébergement et le serveur pour WordPress
Un hébergement adapté forme la fondation de la sécurité WordPress. Même avec un tableau de bord bien protégé, un serveur mal configuré reste vulnérable. Les réglages de base concernent le certificat SSL, la version de PHP, les permissions de fichiers et les protections au niveau du pare-feu réseau.
Certificat SSL, HTTPS et HSTS
L’activation du HTTPS via un certificat SSL/TLS chiffre les échanges entre le navigateur et le serveur. Les identifiants, données de formulaire et informations de paiement circulent alors de manière protégée. Les navigateurs modernes signalent de manière visible les sites non sécurisés, ce qui influence la confiance et le taux de conversion.
La configuration du HTTPS sur l’ensemble du site, combinée à l’en-tête HSTS (HTTP Strict Transport Security), force l’usage de la connexion chiffrée. Cette approche renforce aussi la crédibilité du site aux yeux des moteurs de recherche, qui intègrent le HTTPS comme critère de classement.
Version de PHP, modules serveur et hardening
WordPress repose sur PHP. Utiliser une version obsolète expose à des vulnérabilités connues, en plus de dégrader les performances. Un hébergeur sérieux propose en général des versions de PHP maintenues, avec des mises à jour régulières et des modules de sécurité activés.
Le durcissement du serveur (server hardening) inclut des réglages tels que :
- désactivation de fonctions PHP dangereuses non utilisées ;
- limitation de l’exécution de scripts dans certains répertoires ;
- configuration stricte de
.htaccessou des règles Nginx ; - filtrage des requêtes suspectes au niveau du pare-feu d’application web (WAF).
Choisir un hébergeur orienté WordPress
Un hébergement pensé pour WordPress simplifie une partie de ces réglages. Certains prestataires intègrent des sauvegardes automatisées, un WAF, des certificats SSL gratuits et des outils de mise en scène (staging) pour tester les mises à jour avant mise en production.
Un support technique capable d’intervenir sur des incidents de sécurité, de bloquer des IP malveillantes ou d’analyser des logs accélère aussi le retour à la normale en cas d’attaque. La sécurité WordPress ne repose pas uniquement sur des plugins, mais sur un ensemble de services autour du site.
Structurer une politique de sauvegarde fiable pour WordPress
Une stratégie de sauvegarde cohérente transforme une crise majeure en simple incident technique. Sans sauvegarde externe, un site compromis, supprimé ou corrompu devient difficile à restaurer. La sauvegarde reste donc la dernière ligne de défense de toute stratégie de sécurité.
Quoi sauvegarder et à quelle fréquence
Un site WordPress se compose de deux éléments : les fichiers (thème, plugins, médias, fichiers de configuration) et la base de données. Sauvegarder uniquement l’un ou l’autre crée des lacunes, car les contenus éditoriaux résident dans la base, tandis que la structure du site se trouve dans les fichiers.
La fréquence dépend de l’activité du site :
- site vitrine mis à jour occasionnellement : sauvegarde hebdomadaire ;
- blog actif ou site média : sauvegarde quotidienne ;
- boutique en ligne ou plateforme communautaire : sauvegarde rapprochée, voire en continu pour les données critiques.
Stockage externe et tests de restauration
Conserver les sauvegardes sur le même serveur que le site revient à les exposer aux mêmes risques (piratage, erreur humaine, incident matériel). Un stockage externe s’impose : cloud, stockage objet, serveur distant ou solution spécialisée.
Une sauvegarde non testée reste théorique. Un scénario de restauration régulier permet de vérifier l’intégrité des archives et la procédure. Un environnement de test ou de staging aide à simuler ce retour arrière sans perturber les visiteurs.
Installer et paramétrer un plugin de sécurité WordPress
Un plugin de sécurité regroupe plusieurs fonctions : pare-feu, scan de fichiers, limitation de connexion, journalisation des événements. Bien configuré, il renforce les mesures de base et automatise une partie de la surveillance.
Fonctionnalités clés d’un plugin de sécurité
Les points de vigilance lors du choix d’un plugin de sécurité WordPress sont les suivants :
- pare-feu applicatif (WAF) intégré ;
- scanner de malwares et d’intégrité des fichiers ;
- journal des connexions et des modifications sensibles ;
- blocage des adresses IP malveillantes ;
- protection de la page de connexion et des formulaires ;
- intégration avec la 2FA et des règles de mots de passe.
Un plugin de sécurité ne corrige pas une configuration serveur déficiente, mais il signale des anomalies et filtre une grande partie des attaques automatisées.
Paramétrage sans surcharger le site
La tentation consiste parfois à activer toutes les options au maximum. Ce réflexe entraîne des conflits avec d’autres plugins, des blocages injustifiés ou une baisse de performance. Un paramétrage progressif, testé étape par étape, offre un meilleur équilibre.
Un guide détaillé des plugins WordPress aide à comprendre l’impact de chaque module, ses interactions et les bonnes pratiques de configuration. L’objectif reste d’obtenir un socle de sécurité cohérent, sans transformer le tableau de bord en labyrinthe incompréhensible.
Pare-feu, IP bloquées et règles de filtrage
Le pare-feu d’un plugin de sécurité surveille les requêtes entrantes. Il repère les signatures d’attaque connues, les comportements suspects et les patterns de robots malveillants. Les adresses IP à l’origine de multiples attaques peuvent être bloquées automatiquement ou après validation manuelle.
Les règles de filtrage se déclinent selon plusieurs critères : pays, nombre de requêtes, type d’URL ciblée, user-agent. Une stratégie raisonnable consiste à bloquer les profils manifestement dangereux tout en surveillant les faux positifs sur quelques jours.
Protéger les formulaires, commentaires et comptes utilisateurs
Formulaires de contact, zones de commentaires et espaces membre représentent des points de contact directs avec les visiteurs. Sans protection, ces entrées servent de vecteurs au spam, aux injections et aux tentatives de phishing.
Réduction du spam et captchas
Les formulaires non protégés reçoivent rapidement des messages automatisés. Ce flux de spam complique le tri des demandes légitimes, surcharge la base de données et peut ternir l’image de marque. Des solutions anti-spam, basées sur des algorithmes de filtrage ou sur un service externe, limitent ce phénomène.
L’ajout d’un système de vérification (captcha, checkbox, test invisible) bloque une grande partie des robots. La clé consiste à choisir une méthode qui ne gêne pas outre mesure les vrais visiteurs, tout en augmentant la charge pour les attaquants.
Validation des champs et filtrage côté serveur
Une validation rigoureuse des champs des formulaires côté serveur réduit fortement les risques d’injection. Chaque champ doit être contrôlé pour n’accepter que le type de donnée attendu : texte, e‑mail, nombre, URL, etc. Les données reçues doivent ensuite être échappées ou paramétrées avant d’être insérées en base de données.
Les plugins de formulaires évolués intègrent désormais ces mécanismes, mais un audit ponctuel reste utile pour vérifier les réglages, surtout sur des formulaires critiques (devis, inscription, paiement).
Gestion des inscriptions et des comptes clients
Les sites e‑commerce et les plateformes communautaires collectent des données personnelles. La création de compte ne doit pas devenir une porte ouverte. Limiter les rôles disponibles pour les nouveaux inscrits, valider les adresses e‑mail et surveiller les inscriptions massives forme un socle prudent.
Une politique claire de suppression ou d’anonymisation des comptes inactifs, combinée à une communication transparente sur la protection des données, contribue aussi à la conformité RGPD.
Bonnes pratiques de configuration technique : fichiers, base de données, wp-config
Au-delà des interfaces visibles, la structure interne de WordPress offre plusieurs leviers de durcissement. Une attention particulière au fichier wp-config.php, aux permissions de fichier et au préfixe de table réduit l’exposition de données sensibles.
Sécuriser wp-config.php et les clés de salage
Le fichier wp-config.php contient les identifiants de connexion à la base de données et des informations critiques sur le site. Restreindre son accès via des règles .htaccess ou équivalentes évite qu’il soit affiché en clair en cas de mauvaise configuration serveur.
Les clés de salage WordPress (AUTH_KEY, SECURE_AUTH_KEY, etc.) renforcent la sécurité des cookies de session. Leur régénération à partir de la page officielle WordPress, puis leur insertion dans le fichier de configuration, empêche l’usage de clés par défaut ou prévisibles.
Permissions de fichiers et structure des dossiers
Les permissions de fichiers (CHMOD) définissent qui a le droit de lire, écrire ou exécuter un fichier sur le serveur. Sur WordPress, une configuration fréquente consiste à limiter l’écriture aux répertoires qui en ont réellement besoin, en évitant les permissions trop larges de type 777.
Le répertoire wp-content/uploads mérite une attention particulière. Des règles supplémentaires empêchent l’exécution de scripts dans ce dossier, ce qui limite les dégâts en cas de téléchargement de fichier malveillant.
Préfixe de table et droits MySQL
Le préfixe des tables WordPress (wp_ par défaut) peut être personnalisé lors de l’installation. Ce changement ne constitue pas une barrière infranchissable, mais il complique les attaques automatisées qui ciblent néanmoins les noms par défaut.
Les droits du compte MySQL utilisé par WordPress doivent rester strictement limités à ce qui est nécessaire. Accorder des privilèges d’administration globale sur le serveur de base de données augmente l’impact potentiel d’une compromission.
Surveiller, auditer et réagir : journalisation et plans d’intervention
La sécurité WordPress se joue aussi dans la durée. Un site bien protégé aujourd’hui fera face à de nouvelles menaces demain. Une routine de surveillance, associée à un plan d’intervention réfléchi, aide à garder le contrôle même en cas d’incident sérieux.
Journaliser les événements clés
La journalisation enregistre les actions importantes : connexions, modifications de fichiers, changements de rôles, installations de plugins. Ces logs permettent d’identifier la chronologie d’un incident et les comptes concernés.
Un plugin de sécurité ou un outil serveur dédié collecte ces informations. Un archivage raisonnable, associé à des alertes e‑mail en cas d’événements sensibles, apporte une vision plus claire de ce qui se passe dans les coulisses.
Mettre en place un plan de réponse en cas de piratage
Réagir dans le calme à un piratage demande d’avoir défini des étapes à l’avance. Ce plan de réponse inclut généralement :
- isolement du site (mise en maintenance ou blocage temporaire) ;
- analyse des logs et identification du point d’entrée ;
- restauration d’une sauvegarde saine ;
- changement de tous les mots de passe sensibles ;
- mise à jour généralisée du cœur, du thème et des plugins ;
- scan complet pour vérifier l’absence de backdoors.
Une communication transparente avec les utilisateurs concernés, en particulier en cas de fuite potentielle de données, renforce la confiance malgré l’incident.
Tableau synthétique des axes de sécurité WordPress
Les principaux volets de la sécurité WordPress peuvent se résumer dans le tableau suivant. Cette vue d’ensemble aide à prioriser les actions selon l’état du site.
| Axe | Objectif | Actions recommandées |
|---|---|---|
| Mises à jour et maintenance | Réduire les failles connues | Mettre à jour cœur, thème, plugins, supprimer les extensions inutiles, planifier une maintenance régulière |
| Accès au back-office | Protéger les comptes clés | Mots de passe forts, 2FA, limitation de tentatives, gestion des rôles |
| Hébergement et serveur | Renforcer l’infrastructure | HTTPS, version PHP maintenue, WAF, configuration des permissions |
| Sauvegardes | Assurer la reprise après incident | Sauvegardes complètes, stockage externe, tests de restauration |
| Plugins de sécurité | Filtrer et surveiller | WAF, scans, journaux d’activité, blocage IP, réglages adaptés. Un tour d’horizon des plugins de sécurité WordPress aide à choisir les bons outils |
| Formulaires et comptes | Limiter spam et abus | Anti-spam, captchas, validation des champs, contrôle des inscriptions |
| Configuration avancée | Réduire la surface d’attaque | Sécuriser wp-config.php, permissions, préfixe de table, clés de salage |
« La sécurité WordPress repose sur une série de couches complémentaires : prévention, détection, réaction et amélioration continue. Chaque site combine ces briques selon son niveau de risque et son importance stratégique. »
Avec une vision globale des risques, des bonnes pratiques techniques et des bons outils, la gestion de la sécurité WordPress s’intègre naturellement à la vie du site. Les propriétaires de sites, les agences et les indépendants gagnent en sérénité, tout en préservant leurs efforts de référencement et de développement.
