Découvrir comment protéger efficacement les données contre les risques de copie non autorisée est essentiel pour toute organisation. Ce cadre sécuritaire doit être compris et intégré à tous les niveaux de l’entreprise.
- 🔒 Enjeux: Risques liés à la copie de données.
- ✍️ Solutions: Stratégies de protection des données.
- 🔧 Outils: Technologies anti-copie.
- ⚖️ Législation: Conformité réglementaire.
Identification des risques de copie de données
Types de risques
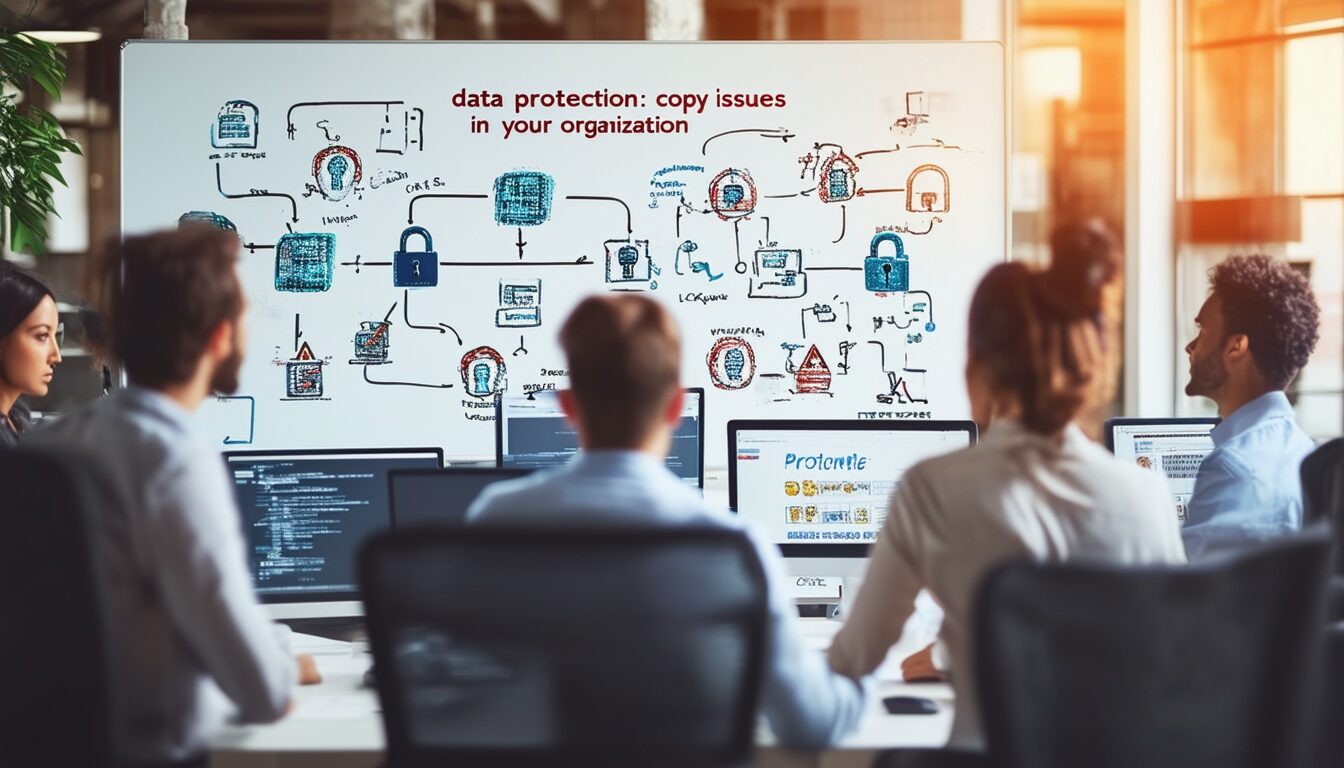
Les risques associés à la copie non autorisée des données incluent la perte de propriété intellectuelle, la divulgation d’informations sensibles et la violation de la réglementation sur la protection des données. Chaque type de risque peut avoir un impact dévastateur sur l’activité organisationnelle.
Causes courantes
Les copies non autorisées peuvent provenir de plusieurs sources, incluant le personnel interne, les attaques extérieures, ou des erreurs de manipulation de données. Identifier ces sources est crucial pour l’élaboration de mesures de sécurité efficaces.
Stratégies de protection efficace
Politiques de sécurité des données
L’établissement de politiques claires et strictes est une première étape fondamentale pour la sécurisation des données. Ces politiques doivent être régulièrement revues et mises à jour pour s’adapter à l’évolution des menaces.
Outils et technologies
L’utilisation de technologies avancées telles que le chiffrement, la gestion des droits numériques (DRM) et les réseaux privés virtuels (VPN) peut considérablement renforcer la protection des données.
- Chiffrement: Assure que les données sont inaccessibles sans les clés de cryptage adéquates.
- DRM: Contrôle et limite l’utilisation des documents et logiciels.
- VPN: Créé un tunnel sécurisé pour les échanges de données en ligne.
Conformité réglementaire
Importance de la conformité
Le respect des lois et réglementations est essentiel pour éviter les sanctions et renforcer la crédibilité de l’organisation. Connaître le cadre légal applicable est donc indispensable.
Normes spécifiques à suivre
Des normes telles que le RGPD pour l’Union européenne, ou le HIPAA aux États-Unis, encadrent spécifiquement la gestion des données. Se conformer strictement à ces normes est crucial pour toute organisation manipulant des données sensibles.
FAQ
Quelles sont les premières étapes pour mettre en place une politique de protection des données?
Les premières étapes incluent la réalisation d’un audit de sécurité pour identifier les vulnérabilités, la définition d’une politique de sécurité des données, et la formation des employés à ces politiques.
Comment suivre l’efficacité des mesures de protection des données?
Il est recommandé d’effectuer des audits de sécurité réguliers, de suivre les incidents de sécurité et d’évaluer l’efficacité des outils technologiques mis en place.