Le port 80 et le port 8080 sont souvent mentionnés dans le domaine des serveurs web et des configurations réseau. Pourtant, leurs rôles, leurs usages et leurs implications en matière de sécurité diffèrent. Pourquoi utilise-t-on l’un plutôt que l’autre ? Quels sont les avantages et les risques de chacun ?
| Aspect | Port 80 | Port 8080 |
|---|---|---|
| Utilisation standard | Port par défaut pour les requêtes HTTP (production). | Port alternatif pour développement, tests ou serveurs proxy. |
| Sécurité | Plus exposé aux attaques en raison de sa popularité. | Moins vulnérable car moins utilisé couramment. |
| Configuration des pare-feu | Souvent ouvert par défaut, parfois bloqué pour la sécurité. | Utilisé si le port 80 est restreint ou pour d’autres services. |
| Standardisation | Port standard officiel pour le trafic HTTP. | Port non officiel, utilisé comme alternative. |
| Usage en développement | Principalement en production pour les serveurs web. | Favorisé pour les tests et le développement. |
| Cas d’utilisation | Serveurs web (Apache, Nginx), redirection HTTPS (port 443), communication d’applications non chiffrées. | Serveurs secondaires, tests, proxy, administration web, séparation de trafic des APIs. |
| Meilleures pratiques de sécurité (2025) | ||
| Utilisation de ports non standard | Réduire les risques en utilisant des ports alternatifs comme 8080. | |
| Sécurité des ports | Fermer les ports inutilisés et restreindre l’accès IP. | |
| Détection et prévention | Utiliser des systèmes IDS (détection) et IPS (prévention). | |
Port 80 et port 8080 : quelles différences fondamentales ?
Le port 80 est le port standard du protocole HTTP. Lorsqu’un navigateur tente d’accéder à un site web sans spécifier de port, il envoie automatiquement sa requête sur ce port. À l’inverse, le port 8080 sert souvent d’alternative, notamment pour éviter des conflits avec des services en production.
Le port 80 : la référence en matière de communication HTTP
Depuis les débuts du web, le port 80 est utilisé pour la transmission de pages web en clair. Tous les serveurs HTTP, comme Apache ou Nginx, l’exploitent pour livrer du contenu aux utilisateurs. Il permet :
- D’héberger un site visible par n’importe quel navigateur sans configuration supplémentaire.
- De rediriger automatiquement le trafic vers HTTPS via le port 443.
- De supporter des API et services web non chiffrés.
L’accessibilité du port 80 en fait un choix courant, mais aussi une cible privilégiée pour les attaques.
Pourquoi le port 8080 est-il une alternative souvent choisie ?
Le port 8080 est utilisé lorsqu’il est impossible ou peu souhaitable d’employer le port 80. En général, on le retrouve dans des contextes comme :
- Les applications en cours de développement.
- Les serveurs proxy et interfaces d’administration.
- Les configurations où plusieurs services web cohabitent sur une même machine.
Ce port n’a pas de rôle standardisé en HTTP, mais il est devenu une solution flexible souvent adoptée.
Impacts des ports 80 et 8080 sur la sécurité
Utiliser un port bien connu implique des risques accrus en cybersécurité. Le port 80 est souvent ciblé par des attaques, tandis que le port 8080, bien que moins utilisé, n’est pas à l’abri.
Les vulnérabilités du port 80
Comme il transporte des données en clair (HTTP), un attaquant peut intercepter les informations transmises. C’est pourquoi il est vivement recommandé de :
- Préférer HTTPS (port 443) avec des certificats SSL.
- Limiter l’exposition de ce port via des règles pare-feu.
- Mettre en place une redirection forcée vers HTTPS.
« Un site accessible uniquement en HTTP expose ses utilisateurs aux attaques de type interception de requête. Passer par HTTPS est aujourd’hui incontournable. »
Pourquoi le port 8080 est-il potentiellement plus sûr ?
Ce port, moins standard, attire moins l’attention des pirates informatiques. Cependant :
- S’il est utilisé pour un service critique, il doit être protégé.
- Il est recommandé de filtrer son accès avec une liste d’adresses IP autorisées.
- Un scan réseau peut facilement révéler sa présence.
Le fait de ne pas exposer directement le port 8080 au public contribue à réduire les risques.
Configurer et optimiser les ports 80 et 8080
Que ce soit pour un serveur en production ou un environnement de test, bien configurer ces ports est essentiel pour assurer le bon fonctionnement des services.
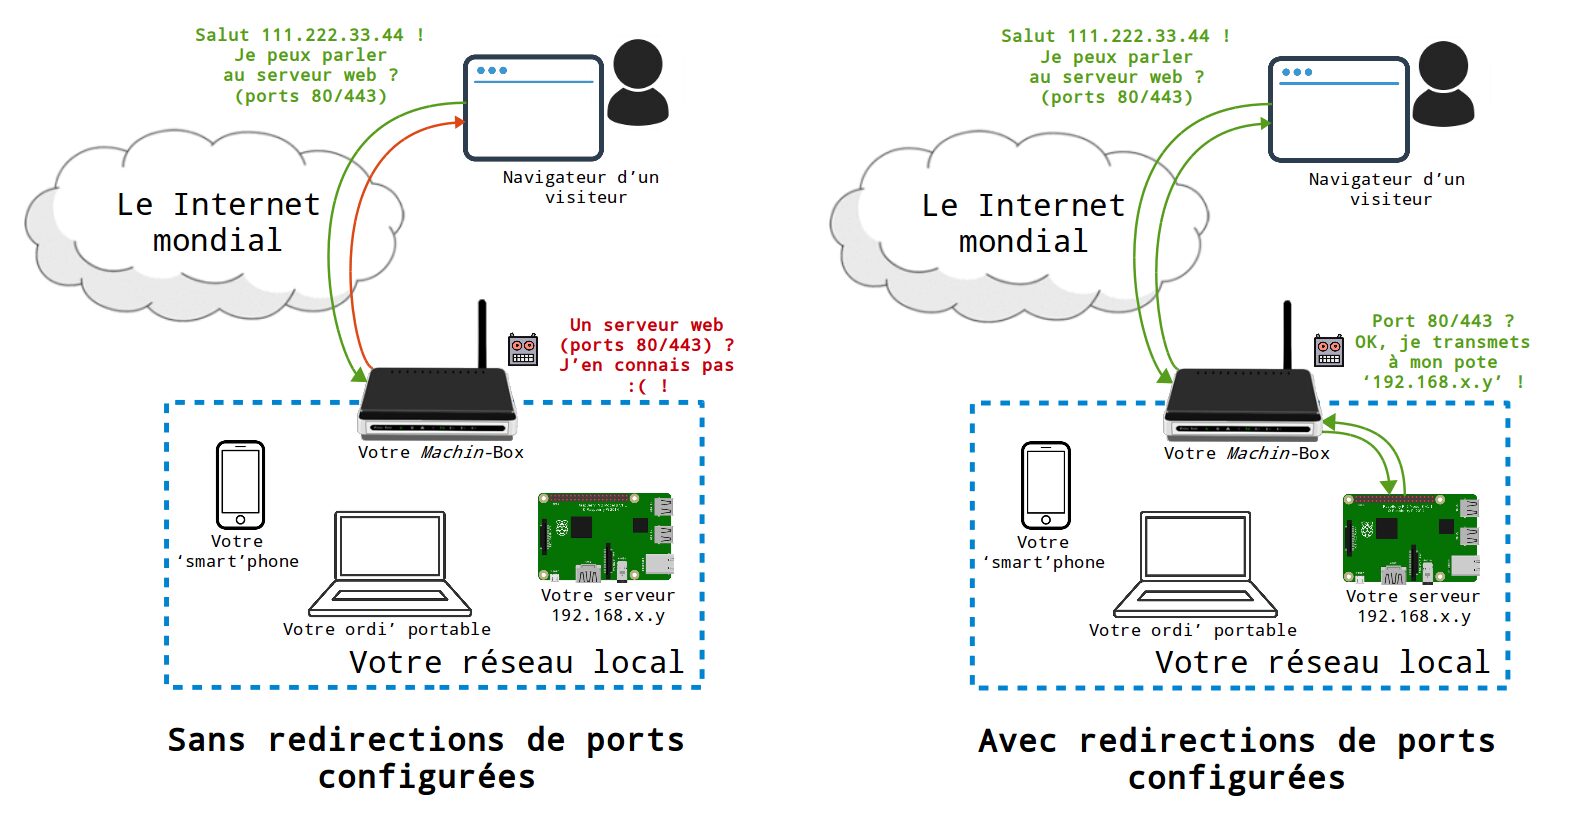
Redirection du port 80 vers HTTPS
La plupart des administrateurs système bloquent purement et simplement le port 80 en faveur d’HTTPS. Une redirection automatique peut être mise en place via un fichier de configuration Apache ou Nginx :
server { listen 80; server_name monsite.com; return 301 https://$host$request_uri;}Cela garantit que tout utilisateur accédant au site via HTTP sera immédiatement redirigé vers une connexion sécurisée.
Quand utiliser le port 8080 ?
Voici quelques usages où ce port reste pertinent :
| Cas d’usage | Pourquoi utiliser le port 8080 ? |
|---|---|
| Serveurs de développement | Évite les conflits avec le port 80 déjà en production. |
| Serveurs proxy | Facilite la gestion des connexions intermédiaires. |
| Interfaces d’administration | Offre un accès dédié à une gestion distante d’un serveur. |
Conclusion
Le port 80 reste incontournable pour l’accès web, mais son utilisation directe sans HTTPS est aujourd’hui obsolète. Le port 8080, quant à lui, fournit une alternative utile, notamment en développement ou pour des services spécifiques.
