Le jeton CSRF joue un rôle central dans la sécurisation des interactions entre votre navigateur et les serveurs. Pourtant, il arrive parfois que ce précieux sésame se bloque ou devienne invalide, interrompant brutalement l’expérience utilisateur. Comprendre les raisons derrière ce dysfonctionnement et les solutions possibles est essentiel non seulement pour les développeurs, mais aussi pour les utilisateurs avertis.
| Cause | Solution |
|---|---|
| Bloqueurs de publicités ou extensions de confidentialité | Configurer les extensions pour autoriser le site ou les désactiver temporairement. |
| Paramètres de navigateur restrictifs | Autoriser les cookies dans les paramètres du navigateur. |
| Cookies expirés ou supprimés | Supprimer les cookies existants et redémarrer le navigateur. |
| Délai de session ou page laissée ouverte trop longtemps | Réactualiser la page ou se reconnecter. |
| Utilisation de plusieurs onglets | Limiter les interactions à un seul onglet par session. |
🔍 Évolutions à venir (d’ici 2025) :
- 💡 Renforcement des attributs SameSite sur les cookies.
- 📦 Adoption croissante de frameworks web sécurisés.
- 🔐 Sensibilisation accrue des équipes à la cybersécurité.
- 🛡️ Politiques de sécurité plus strictes (HSTS, CSP).
Qu’est-ce qu’un jeton CSRF et à quoi sert-il ?
Le rôle du jeton CSRF dans la sécurité des applications web
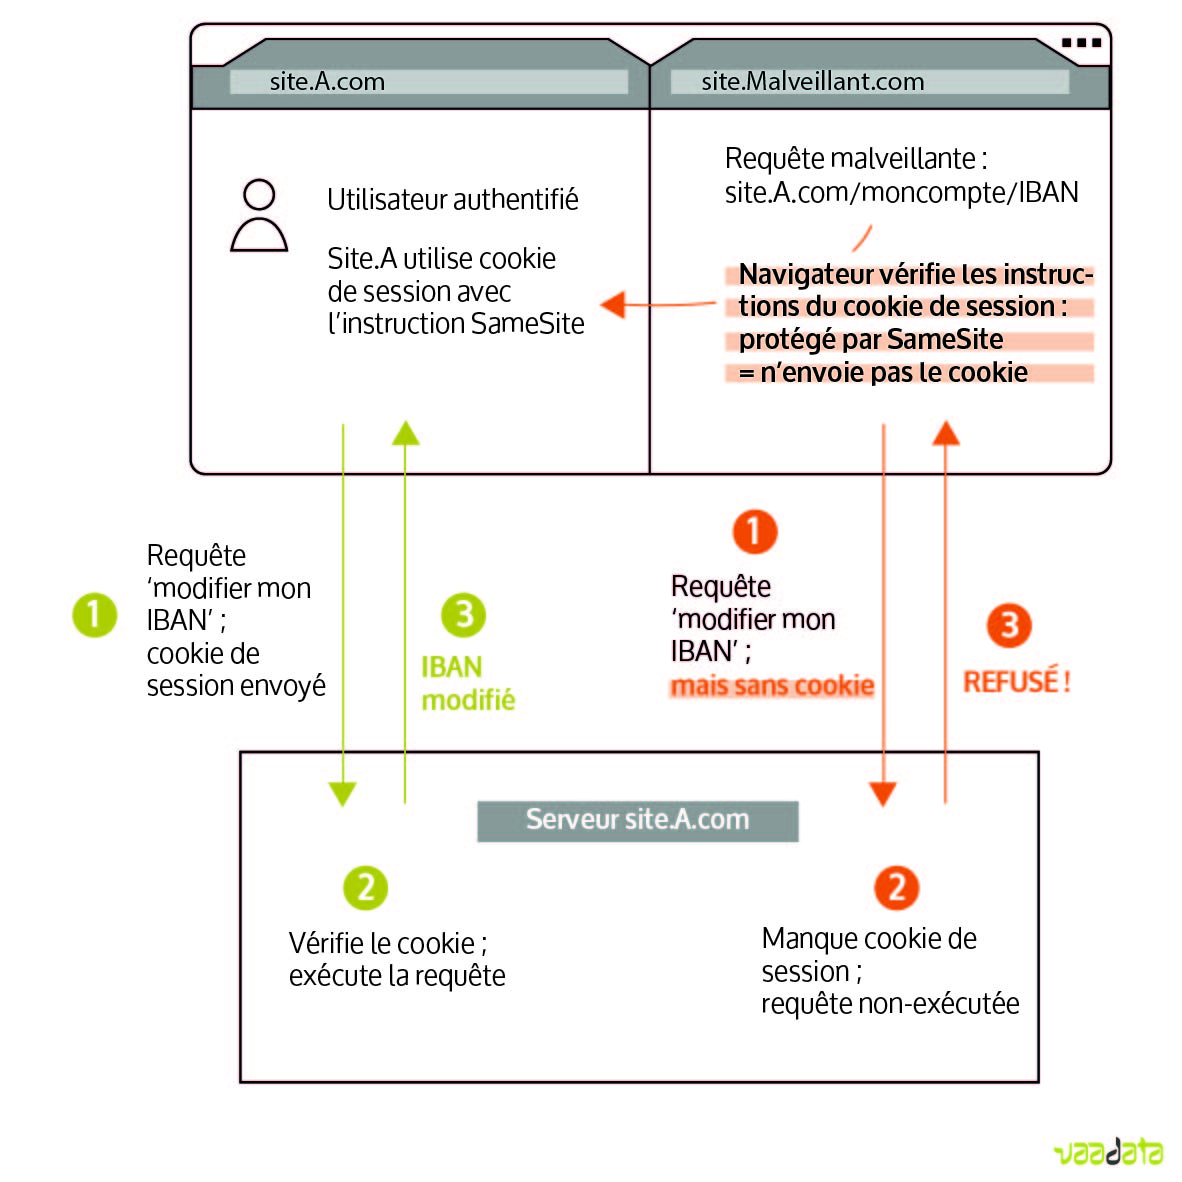
Un jeton CSRF (Cross-Site Request Forgery) est un jeton de sécurité utilisé pour protéger les applications web contre les attaques de falsification de requêtes intersites. Chaque fois qu’un utilisateur interagit avec une application en ligne, un jeton unique est généré côté serveur et associé à sa session.
Ce jeton a pour fonction de vérifier que chaque requête envoyée depuis un navigateur provient bien de l’utilisateur légitime et non d’un site malveillant. Cette méthode empêche un hacker d’usurper votre identité pour effectuer des actions dans votre dos, comme le transfert d’argent ou la modification de données sensibles.
Pourquoi un jeton CSRF peut devenir invalide ?
Voyons maintenant les principales raisons pour lesquelles ces jetons si importants pour la sécurité peuvent échouer :
- Bloqueurs de publicités et extensions de confidentialité : certains outils, comme Ghostery ou Privacy Badger, empêchent la création ou l’accès aux cookies nécessaires pour le jeton.
- Paramètres de navigateur restrictifs : des règles trop strictes sur les cookies peuvent compromettre leur gestion.
- Cookies expirés ou supprimés : lorsque les cookies expirent ou sont manuellement effacés, le jeton CSRF associé devient invalide.
- Délai de session : une inactivité prolongée entraîne l’expiration de la session et du jeton correspondant.
- Onglets multiples : Si vous ouvrez un site sur plusieurs onglets, un nouveau jeton est généré à chaque instance, rendant ceux des autres onglets obsolètes.
Le saviez-vous ? Si vous laissez une session inactive pendant quelques heures, certains sites peuvent forcer une déconnexion pour des raisons de sécurité. Vérifiez toujours si le site propose une fonction de sauvegarde automatique ou d’auto-connexion pour éviter des désagréments.
Solutions pour résoudre un problème de jeton CSRF invalide
1. Vérifiez vos paramètres de cookies
La première chose à faire est de vous assurer que les cookies sont bien activés pour le site concerné. Voici comment autoriser les cookies dans les navigateurs les plus courants :
- Chrome : ajoutez les sites problématiques (par exemple,
[*.]todoist.com) à la liste des sites autorisés. - Firefox : configurez une exception pour autoriser les cookies des domaines nécessaires.
- Safari : assurez-vous que l’option « Bloquer tous les cookies » n’est pas activée dans les préférences.
Pour des démarches spécifiques, retrouvez des guides détaillés sur cyberinstitut.fr.
2. Supprimez les cookies périmés
L’une des meilleures pratiques consiste à effacer vos cookies pour repartir sur une base propre. Vous pouvez également désactiver temporairement vos extensions de confidentialité pour vérifier si elles ne bloquent pas les cookies du site concerné.
Petit conseil de pro : Pour éviter les pertes de données, pensez à sauvegarder vos informations de connexion avant d’effacer vos cookies. Cela vous évitera des tracas inutiles !
3. Gestion des sessions multiples
Vous travaillez souvent avec plusieurs onglets ouverts ? Essayez de limiter vos interactions avec un seul onglet à la fois. Cela évitera les conflits de jetons entre onglets multiples.
Les évolutions autour des jetons CSRF (2023-2025)
Les solutions pour renforcer la sécurité continuent d’évoluer. Voici quelques avancées récentes et en cours de déploiement :
| Évolution | Description |
|---|---|
| Attribut SameSite | Défini comme « Lax » par défaut sur les principaux navigateurs pour limiter les attaques CSRF. |
| Frameworks sécurisés | Des outils comme Django et Laravel incluent des protections CSRF natives. |
| Renforcement des politiques de sécurité | Utilisation élargie des headers HTTP stricts et des CSP. |
En combinant des technologies avancées avec des pratiques strictes de gestion des sessions, les développeurs et utilisateurs disposent aujourd’hui de moyens plus efficaces pour sécuriser leurs interactions en ligne.
